

設計と製造の情報がうまくつながらず、手戻りややり直しに悩んでいる方は多いのではないでしょうか。設計製造連携は、設計データと製造現場の情報を意味を保ったままつなぎ、変換や再入力の手間、手戻りを減らす仕組みです。
この記事では、設計製造連携が求められる背景や、CAD・CAM・CAE・PLM・MES・IoTなどを活用した情報連携の仕組みについて解説します。さらに、データ管理や組織・体制の見直し、導入手順、法規制・セキュリティー上の注意点まで紹介します。
設計製造連携とは?
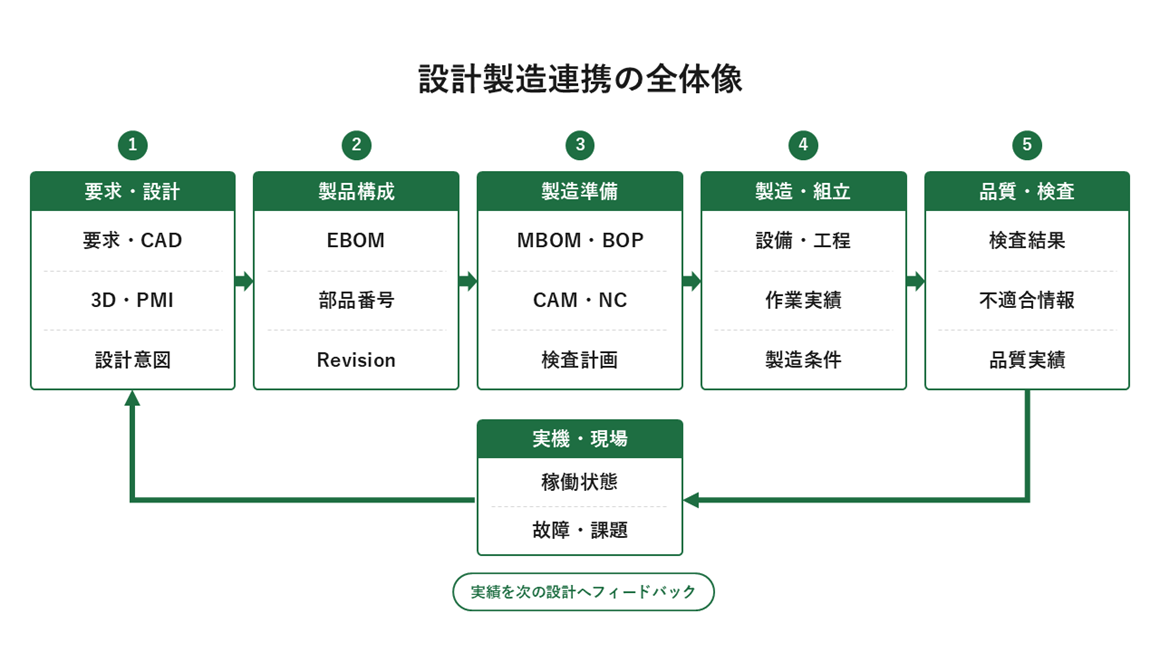
設計製造連携とは、製品の要求や設計意図、3Dモデル、部品表、製造工程、設備条件、検査結果、変更履歴、実機の状態などを、製品ライフサイクル全体でつなぐ仕組みです。設計情報を製造や品質の現場で活用するとともに、現場で得られた実績や課題を設計へ戻すことで、部門間の情報連携や継続的な製品改善につなげます。
設計製造連携では、単にCADデータを渡すだけでは不十分です。次の五つを満たして初めて効果的な連携が実現できます。
- 幾何形状だけでなく公差や材質、表面性状、要求機能、検査要求といった設計意図を製造側へ正しく伝えること
- 要求仕様、CAD、部品表、工程表、検査計画、実績データが「どの部品番号・どのリビジョンについての情報か」を追跡できる構成の一貫性を保つこと
- 設備能力や治工具、加工限界、組立順序、調達制約といった製造性を設計段階から織り込むこと
- 設計変更をCADだけでなく部品表や工程、検査プログラムにも同期させること
- 設備や検査、現場から得た実績情報を次の設計・工程計画へ戻す閉ループ化
これらがそろうことで、設計と製造の間で生じる情報の変換や再入力、解釈、確認、手戻りを減らし、現場で得た知識を次の設計判断へ戻せるようになります。
PLM導入や3D化、IoT化はあくまで手段であり、それ自体を目的にしてしまうと、システムを導入しても現場でExcelへの手入力が残るなど、連携が実質的に進まないことがあります。
設計製造連携の情報受け渡しを支える3DWorks
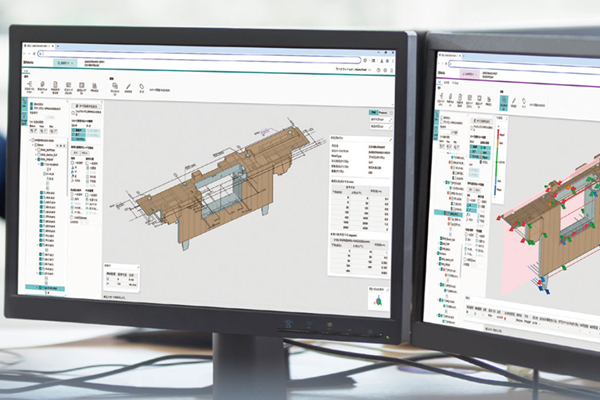
設計製造連携では、設計者が定めた寸法・公差などの要求を、製造・検査側が解釈し直さずに利用できることが重要です。図面や検査表への転記が部門ごとに行われると、情報の欠落や認識差が生じやすくなります。3DWorksは、PMI付き3Dモデルを共通の受け渡し基盤として、設計意図を量産試作の製造・検査へ伝え、関係者間の認識合わせを支援します。
設計製造連携が重要視される背景
この章では、設計製造連携が求められる理由と、これまでの発展の流れを解説します。
設計製造連携に取り組む目的は、開発・生産準備のリードタイム短縮や設計変更の迅速化、試作の削減、再入力・データ変換工数の削減など多岐にわたります。加工・組立・検査の自動化、初回合格率の向上、不良・手直しの低減、立ち上げ安定化、多品種変量生産への対応、設計資産の再利用、サプライヤーとの変更同期、トレーサビリティ強化といった効果も期待できます。
オープン標準に基づくデジタルスレッド*1は、サイクルタイムの短縮や「初回で正しく作ること(first time right)」に寄与するとされます。また、中小製造企業が複数ベンダーのツールを組み合わせる際にも、標準に基づく情報交換が重要になります。
設計製造連携を支える技術や方法論は、1980~1990年代に普及したCAD/CAM、DFM(製造しやすさを考慮した設計)、コンカレントエンジニアリング、PDMなどを背景に発展しました。2000年代以降は、3Dモデルを中核に据えた製品定義や、PLMによる部品表・変更情報の連携が広がりました。
2010年代にはIndustry 4.0やIoT、スマートファクトリー、クラウド型PLM・MESなどが注目されました。2020年代には、デジタルスレッドやデジタルツイン、MBSE(モデルベースシステムズエンジニアリング)との連携、データスペース、生成AIなどの活用検討が進んでいます。EUでは、コネクテッド製品や産業機械が生成するデータへのアクセスと利用を定めるデータ法*2が2025年9月12日から適用されており、設計・製造データの権利や利用条件も重要な検討事項になっています。
当初は設計形状を加工へ渡すだけでしたが、PLMの普及で版や変更の管理が加わり、MBDによって3DモデルにPMI(製品製造情報)を持たせ、図面を介さずに意味を渡す方向が強まっています。
設計製造連携を支える技術
設計製造連携では、一つの巨大なシステムですべてを管理する必要はありません。ここでは、実際に連携を支える技術要素を紹介します。
CAD、CAE、PLM、ERP、MES、SCADA、QMS、IoT、解析基盤など、それぞれ異なる更新周期・データ粒度・責任部門を持つシステムを、共通の識別子、意味モデル、構成関係、API、イベントによって結合する必要があります。
重要なのは矢印を引くことではなく、各接続で「何のデータを、何をキーに、どの版として、誰の承認で、どのタイミングに渡すのか」まで定義することです。また、マスタデータ・ID・意味の管理や、IAM(アクセス管理)・証跡・セキュリティーといった横断的な仕組みも、設計から検査、サプライヤー連携までのすべての層に関わります。
CADは形状や構造、PMIなどの製品定義を作り、CAM(コンピューター支援製造)はそれを加工方法や工具経路、加工条件、NCプログラムへ変換します。理想的な連携では、設計形状が変更されれば影響するCAM工程を特定でき、加工結果から得た知見を設計ルールへ戻せます。
PDM(製品データ管理)が図面やCAD、文書の版管理を中心に扱うのに対し、PLM(製品ライフサイクル管理)はさらに要求、部品表、変更、承認、製造準備、サプライヤー情報までをライフサイクル全体で統合します。設計側の部品表であるEBOM(設計部品表)と、製造側の部品表であるMBOM(製造部品表)、工程を示すBOP(工程表)をどうつなぐかが、連携の要になります。
CAE(コンピューター支援解析)は、設計後の確認手段ではなく、製造条件や材料バラツキ、熱変形、成形、加工、公差などを含めた「仮想的な設計製造協調」の手段として使うほど価値が大きくなります。設計・解析モデル・試験結果の対応関係が切れていると、解析結果を再利用できません。
そのため、モデルID、モデルバージョン、境界条件、材料モデル、ソルバー、入力データ、妥当性確認結果まで構成管理の対象にする必要があります。
PLMが「何を、どの設計意図で作るか」を管理するのに対して、MES(製造実行システム)は「いつ、どの設備・作業者・材料・条件で作ったか」を扱います。設計情報と組立・工程情報、製造結果を結び付けることで、計画と実績をつなげられます。
PLC(制御機器)やCNC(数値制御工作機械)、ロボット、CMM(三次元測定機)、センサーなどから時系列・イベントデータを取得することで、計画から実行へデジタルスレッドを延長できます。
高頻度のセンサー波形をすべてPLMへ格納する構成は、通常は適していません。PLMには構成・意味・証跡を、時系列データベースやデータレイクには高頻度データを置き、共通のIDで相互参照する方法が考えられます。
デジタルツインは単なる3D表示ではなく、実物とデジタル表現を識別し、状態やデータを対応付けて分析・予測などに活用する仕組みです。ISO 23247シリーズ*3は、製造分野のデジタルツインについて、用語、一般原則、参照アーキテクチャ、情報属性、情報交換要件などの枠組みを定めています。設計製造連携では、検査結果や稼働データを設計・工程計画へ還元できるようにすることが重要です。
AIは設計生成だけでなく*4、過去の図面や不具合、設計変更履歴の検索、類似部品検索、工程・品質データの分析、文書からの情報抽出、予知保全、設計・生産条件の最適化などで利用・検討されています。ただし、用途や業務ごとに精度、説明可能性、知的財産、機密情報、責任分界を確認する必要があります。
ただし、AIはデータ品質の問題を解消する魔法ではなく、適切なデータを適切な時点・場所・形式で利用できる状態が前提になります。
クラウド化によって、サプライヤーとの協業や分散拠点からのアクセス、API連携、計算資源の弾力性などが得やすくなります。一方で、巨大なCADデータの遅延、工場停止時の依存性、データの所在地、アクセス権、輸出管理、契約終了後のデータ持ち出し、アップデートによる検証負荷も考慮しなければなりません。
したがって、クラウドを一律に優先するのではなく、データの特性や可用性、知的財産リスクごとにクラウド・エッジ・オンプレミスを配置する考え方が適しています。
異なるシステム間で意味を保ってデータをやり取りするため、製品データ交換にはSTEP AP242(ISO 10303-242:2025)*5、軽量な3D可視化にはJT(ISO 14306シリーズ)*6、製造品質情報にはQIF(ISO 23952:2020)*7などの標準を利用できます。設備・システム間の相互運用にはOPC UA*8、軽量な配信・購読型メッセージングにはMQTT*9などが用いられます。
ファイルが開けることと、必要な意味が正しく伝わることは別問題です。形状、PMI、材質、構成、版など、利用側で必要な情報が失われていないかを実データで検証する必要があります。企業と製造現場の統合では、ERPなどの業務系システムと製造オペレーション・制御領域の境界や情報交換を整理するISA-95(IEC 62264)*10も参照されます。
- *5 国際標準化機構(ISO)「ISO 10303-242:2025 Industrial automation systems and integration — Product data representation and exchange — Part 242: Application protocol: Managed model-based 3D engineering」
- *6 国際標準化機構(ISO)「ISO 14306-1:2024 Industrial automation systems and integration — JT file format specification for 3D visualization — Part 1: Overview and fundamental principles」
- *7 国際標準化機構(ISO)「ISO 23952:2020 Automation systems and integration — Quality information framework (QIF) — An integrated model for manufacturing quality information」
- *8 OPC Foundation「Unified Architecture」
- *9 OASIS Open「MQTT Version 5.0」
本記事では、実務上の整理としてデータを以下の四つの層に分けて考えます。
- 構文層: STEPやJT、XML、JSONなど「どう符号化するか」を決定する
- 意味層: 部品や工程、要求、シリアル番号、リビジョンといった用語の定義を統一する
- 識別層: 部品番号や文書番号、設備ID、ロット、シリアルを一意に管理する
- 権限・契約層: データの読み取りだけでなく、派生データの作成やAI学習、再提供、保存、削除の可否を管理する
なお、APIについては同期的なREST/APIだけに頼らず、「設計変更が承認された」といったイベントを発行し、必要なシステムが取得するイベント駆動方式を併用すると、システム同士を密結合にせず柔軟に運用できます。
設計製造連携におけるデータ品質は、空欄がないことだけでは不十分で、以下の八つの観点で確認する必要があります。
- 完全性:必要な属性がそろっているか
- 正確性:現物や承認済み仕様と一致しているか
- 一意性:重複した部品・設備マスタがないか
- 整合性:部品表と品目の関係が正しいか
- 適時性:最新版が必要な時点で届くか
- 有効性:単位やコードが規則内か
- トレーサビリティ:誰が何を根拠に変更したか追えるか
- 意味的一貫性:システム間で同じ語が同じ意味を持つか
また、全データを一つのデータベースへ移す必要はなく、CAD形状はCAD/PDM、製品構成・変更はPLM、財務・購買品目はERP、製造実績はMES、高頻度時系列はIoT基盤、品質結果はQMSというように、正本を明示し、それぞれを安定したIDで結ぶ「論理的な一元化」の方が持続可能です。
組織・体制の見直し
設計製造連携では、技術導入だけを進めて組織間の意思決定構造や責任分担を見直さないことが、失敗要因になりやすい点に注意が必要です。
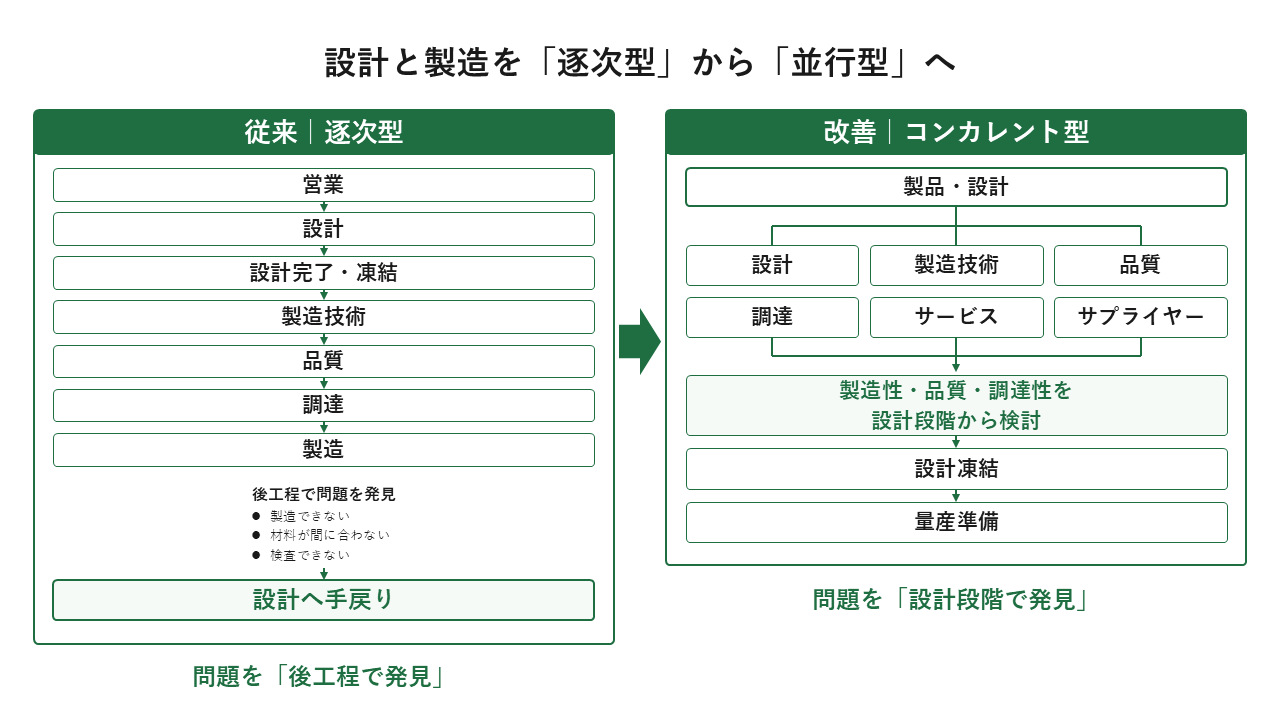
従来型の進め方では、設計が図面を出図した後に生産技術が工程を作り、問題が起きれば設計へ戻します。この方式では、製造側の課題が設計完了後に判明しやすく、変更の影響範囲やコストが大きくなることがあります。
設計製造連携を重視する体制では、設計を凍結する前の段階から製造技術、品質、調達、サービス、必要に応じてサプライヤーが加わり、製品構造と製造の仕組みを並行して検討します。
設計製造連携では、従来の「CAD管理者」「PLM管理者」に加えて、次のような責任を明確にすることが重要です。
| 役割名 | 責任範囲 |
|---|---|
| 製品/バリューストリーム責任者 | 「PLMを導入する」ではなく「設計変更リードタイムを短縮する」といった具体的な事業成果に責任を持つ |
| チーフエンジニア/製品アーキテクト | 設計意図と製品構成の最終責任を持つ |
| 製造技術エンジニア/製造アーキテクト | MBOM、BOP、設備能力、工程制約と製造可能性を担う |
| 構成管理マネージャー | 要求・設計・部品・工程・ソフトウェア・個体の版とベースラインを管理する |
| データオーナー/データスチュワード | 品目、設備、工程、材質などの意味・品質・ライフサイクルルールを持つ |
| エンタープライズ/ソリューション アーキテクト | CAD・PLM・ERP・MES・OTの責任境界、API、イベント、IDを設計する |
| 品質・計測担当 | 重要特性、検査要求、計測結果をデジタルスレッドへ組み込む |
| OT/ITセキュリティー責任者 | クラウド・IT・OT・外部企業をまたぐ信頼境界を管理する |
| サプライヤー連携リーダー | 取引先に要求するフォーマットや版、変更通知、データ利用権を管理する |
ここで重要なのは、データオーナーを「データの掃除係」にしないことです。部品名称や属性、分類体系、構成関係を決めることは、設計・調達・製造の業務ルールそのものだからです。
ガバナンスでは、少なくとも次のような意思決定権を曖昧にしてはいけません。
- 部品番号を誰が発番するか
- 設計変更のリリースを誰が宣言するか
- EBOMからMBOMへの変換規則を誰が所有するか
- 製造現場が設計属性を補正してよいか
- 代替品・代替工程を誰が承認するか
- CAD・PLM・ERP・MESのどれが各属性の正本か
- 旧版データを何年残すか
- 取引先へどこまで設計情報を見せるか
- AIが生成した設計・工程案を誰が承認するか
特に「システムの運用責任」と「業務データの責任」は分けて考えるべきで、PLMシステムの運用責任者が品目分類の意味まで勝手に決めるのは適切ではありません。
デジタル化を進めると「紙やExcelを禁止すればよい」という議論になりがちですが、Excelが残る理由は、現行システムが現場の例外や判断を表現できていないことにあるケースが少なくありません。重要なのは、なぜそのExcelが必要なのかを分析し、どの業務ルールが標準システムに欠けているのかを見極め、標準化すべき例外か残すべき例外かを判断することです。
また、熟練者の暗黙知をすべてデータベース化することも現実的ではないため、まずは不良解析や設計審査、工程設計など、経済価値の高い判断に必要な知識から、ルールや根拠、事例として形式知化していくことが有効です。
設計者が設計完了日だけで評価されると、その後の製造準備で手戻りが発生しても設計部門には影響が及びません。設計製造連携を本気で進めるには、部門ごとの重要業績評価指標(KPI)に加えて、企画から量産の安定までを通したバリューストリーム全体のKPIを併せて設けることが重要です。
中小企業では、大規模なPLMを一度に全社導入する方法だけでなく、損失が大きい一つの情報の流れ(受注図面から加工・検査までの版管理や、設計変更から現場作業指示への同期など)から着手する方法が考えられます。大企業では、各工場・事業部に異なるPLM・MESが存在する場合があるため、全システムの統一だけを目指さず、共通のID・分類・認証・API・イベント・データ契約・セキュリティー基準を中央で定め、業務モデルは一定範囲で部門に委ねるフェデレーテッド型の運用も選択肢になります。
BtoB企業では、顧客仕様や承認図、品質文書、設計変更通知、サプライヤーとの知的財産の境界が重要な論点になり、企業間データスペースを検討しやすい領域です。BtoC企業では、型式や仕様のバリエーション、ソフトウェア構成、販売後のアップデート、個体別構成、利用データなどを扱うため、出荷後のサービスや市場情報までデジタルスレッドを延長する必要性が高まります。
受託製造企業では、顧客ごとのデータ分離、契約終了時の返却・削除、加工ノウハウの利用範囲が重要な論点です。自社設計・自社製造企業でも、データオーナーと変更責任を明文化しておくことが求められます。
導入手順
製品デモを起点にPLM製品を決め、全社データを移行してから業務を検討すると、目的と手段が逆転するおそれがあります。以下では、業務課題と情報の流れを先に整理する導入手順を示します。
「設計製造連携」という大きなテーマ全体を対象にせず、経済的な損失が可視化できる業務を一つ選びます。例えば、設計変更が工場へ届くまでに長い日数がかかる、設計者が旧製品を探すのに時間を取られる、3DモデルからCAMへ再定義する作業が多い、EBOMとMBOMの差分照合作業に多くの工数がかかる、初品検査の準備に長時間かかる、といった問題です。
この段階でベースラインとなるKPIの現状値を取っておかないと、導入後に「便利になった気がする」という程度の評価しかできません。
システム構成図だけでは足りません。誰が何を受け取り、何を判断し、どの情報を再入力・変換して、誰へ渡しているかを追います。特に、メールの添付や共有フォルダ、Excel、紙、USB、口頭承認など、公式システムの外で起きているやり取りを調査します。
設計データから製造データへの変換負荷も、こうした非公式な中間作業として現れやすい問題です。
例えば「設計変更連携」であれば、設計変更(ECO)がリリースされる、対象部品・旧版・新版が特定される、影響するMBOM・BOP・CAM・検査計画が自動抽出される、製造技術責任者へタスクが発行される、更新完了後に製造適用日と対象シリアルが設定される、MESは適用日以降に新版の作業指示のみを発行する、という業務の状態遷移を、画面の見た目より先に設計します。
要件定義では、機能要件を洗い出す前に以下の点を確認する必要があります。
- 経営課題の数値化(コスト・時間・品質)
- 対象範囲の限定(製品群・工場・工程・取引先・ユーザー)
- 主要オブジェクトの定義(部品・工程・設備・検査特性)
- データガバナンスの確立(正本・データオーナーの明確化)
- 一意識別ルールの策定(部品・版・設備・工程・ロット・シリアル・変更番号)
- 変換・承認ルールの文書化(EBOM/MBOM/BOP変換、例外処理、承認プロセス)
- 標準規格の適合性検証(STEP/QIF/OPC UAが意味情報を保持できるかの試験条件)
- API要件の定義(バージョニング・再送・監査・レート制御)
- データ品質基準の策定(ルール・許容欠損率)
- データ移行方針の策定(利用頻度と保持期間に基づく最適化)
- 現状業務の分析(Excelやマクロがなぜ必要なのかの理由調査)
PoC(概念実証)を部品番号の送信可否だけで終えると、業務価値を十分に判断できません。CADで穴径と公差を変更してから、PLMでの変更承認、MBOM・BOPへの影響検知、CAM・検査計画の更新、MESへの新版作業指示、検査結果の収集、設計変更への結果のひも付けまで、一連のシナリオで検証します。
評価にあたっては、以下の点を確認します。
- 対象業務のKPIがベースラインに対して改善したか
- 部品・版・変更番号が途切れず追跡できるか
- PMIや材質、重要特性といった意味情報が失われていないか
- 誤った版や未承認データを製造側が使用できない仕組みになっているか
- API障害やネットワーク断、重複イベントの際にもデータ整合性を維持できるか
- 想定する最大アセンブリやピークユーザー数で性能を満たすか
- 現場ユーザーの入力工数が増えすぎていないか
技術的にできるかどうかと、業務として続けられるかどうかを分けて評価することが大切です。
パイロットの成果を確認した後は、同一製品群、同一工場、同一事業部、複数工場、サプライヤー、全社など、対象範囲を段階的に広げます。その都度、データモデルや運用ルールを次の範囲でも再利用できるか確認します。
すべてを一律に共通化すると、現場固有の工程や制約を扱いにくくなることがあります。ID、変更状態、重要属性、セキュリティー、API契約などは共通化しつつ、各工場固有の工程ロジックは必要に応じて残す設計が現実的です。
導入後も、月次または四半期でKPIとベースラインを比較し、BOM不整合率や孤立オブジェクト、重複マスタ、必須属性の欠損を自動で監視することが望まれます。データオーナーの異動時には責任を移管し、API変更については互換性ポリシーと廃止予告期間を設定します。SaaSやCAD、PLM、MESのアップグレード時には中立フォーマット変換を回帰試験し、OT接続を追加する際には脅威分析とネットワーク境界を再評価します。
取引先アカウントやサービスアカウントは定期的に棚卸しし、重要な設計・製造データについては復元訓練も実施します。ECOの滞留時間や手戻り箇所を分析し、現場で新たなExcelやローカルデータベースが増えていないかを確認しながら、「使われているか」だけでなく「再入力・変換・確認作業が本当に減ったか」を継続的に測ることが重要です。
法規制・セキュリティー上の注意点
データをつなぐほど、営業秘密の保護やサイバーセキュリティー、個人情報、契約、AI利用等のリスクも広がるため、あわせて検討が必要です。
CADデータや工程条件、金型データ、材料配合、公差設計、設備パラメータ、原価情報、不良対策などは企業競争力の中核です。日本の不正競争防止法上の営業秘密として保護されるには、経済産業省の整理では「秘密管理性」「有用性」「非公知性」の3要件*11を満たす必要があります。
重要なデータだと社内で思っているだけでは不十分で、機密区分やアクセス権、外部共有先、ダウンロード制御、ログ、退職・異動時の権限剥奪、秘密表示、NDAとの対応をシステム上で実装することが、法的保護と実務上の保護の両方に関わります。
製造設備や製品から生まれるデータについては、「誰が所有するか」だけでなく、アクセス権、利用目的、二次利用、派生データの作成、統計化・匿名化、AI学習への利用、第三者提供、国外移転、保存期間、契約終了時の返却・削除、監査権、データ品質保証、障害・漏えい通知、知的財産の帰属などを区分して定めることが重要です。
例えば、顧客のCADデータを受託生産のために利用できることと、そのCADや加工条件を学習データとして別顧客向けのAIモデルに利用できることは、明確に区別しなければなりません。
工場データがすべて「設備データ」とは限りません。作業者ID、作業履歴、位置情報、映像、生体情報、ウェアラブル端末のデータ、技能評価などが個人を識別できる情報に当たる場合、個人情報保護法と関連ガイドライン*12に沿った取扱いを検討する必要があります。IoTデータレイクを「工場データだから自由に使える」と考えず、利用目的や安全管理措置などを確認します。
IoT製品や産業機器をEUで販売・提供する企業は、コネクテッド製品の利用で生成されるデータへのアクセスなどを定めるEUデータ法*2、デジタル要素を含む製品のライフサイクル全体のセキュリティー要件を定めるサイバーレジリエンス法*13、リスクに応じてAIシステムを規制するAI法*14を確認する必要があります。データ法は2025年9月12日から適用されています。サイバーレジリエンス法は2026年9月11日から報告義務、2027年12月11日から主要義務が適用されます。AI法は2026年8月2日に原則適用が始まりましたが、高リスクAIなどには別の適用時期があります。
適用範囲や時期は製品、用途、事業者の役割によって異なります。AI法では一部の高リスクAIの適用時期が2027年12月2日または2028年8月2日まで延長されているため、対象製品や利用目的を整理し、最新の公式情報と法的助言を確認しながら対応することが重要です。
PLMやMES、IoT、クラウド、サプライヤーを接続すると、設計領域への侵入が製造側へ、あるいは工場から設計の知的財産へ波及する経路が増えます。そこで以下の取り組みが基本となります。
- 人・サービス・設備を識別すること
- 製品や工場・プロジェクトの単位で最小権限にすること
- IT(情報系システム)とOT(制御系システム)を無条件に直結しないこと
- 重要なソフトウェアやNCプログラム、作業指示の正当性を検証すること
- 変更や外部共有を監査可能にすること
- PLMやMESが侵害されても正本を復元できるようバックアップを備えること
- 外部ユーザーを内部社員と同等には信頼しないこと
- APIキーや証明書などの資格情報は共有運用を避け、可能な範囲で短寿命化と定期的なローテーションを行うこと
セキュリティー対策*15は、ITとOTの双方でリスクを評価し、人・プロセス・技術を通じてライフサイクル全体に組み込む必要があります。一方、保全担当者が緊急時にアクセスできず停止時間が増えるような設計は避け、可用性、信頼性、安全性、リアルタイム性とのバランスも確認します。
設計製造連携で現場の結果を設計へ返す3DWorks
製造・検査で見つかった問題が、画像や表計算ファイルだけで設計へ返されると、該当箇所や修正理由の確認に時間がかかります。3DWorksは、実測値との差を3Dモデル上で示し、コメント、対応内容、判断結果を同じ案件の履歴として蓄積できます。現場の結果を設計へ具体的に返せるため、設計製造連携を一方向の情報伝達で終わらせず、次の修正判断につなげやすくなります。
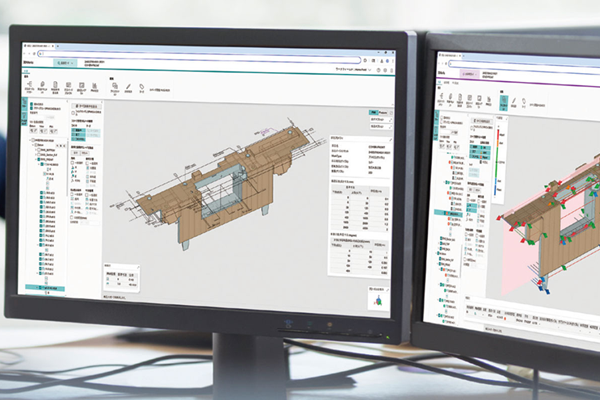
3DWorksは、PMI(製造・検査情報)が付与された3Dモデルを軸に、設計・製造・検査の情報共有を支援するクラウドサービスです。検査表の生成、検査結果の可視化、修正履歴・コメントの蓄積により、部門や拠点をまたぐ認識合わせを支援します。
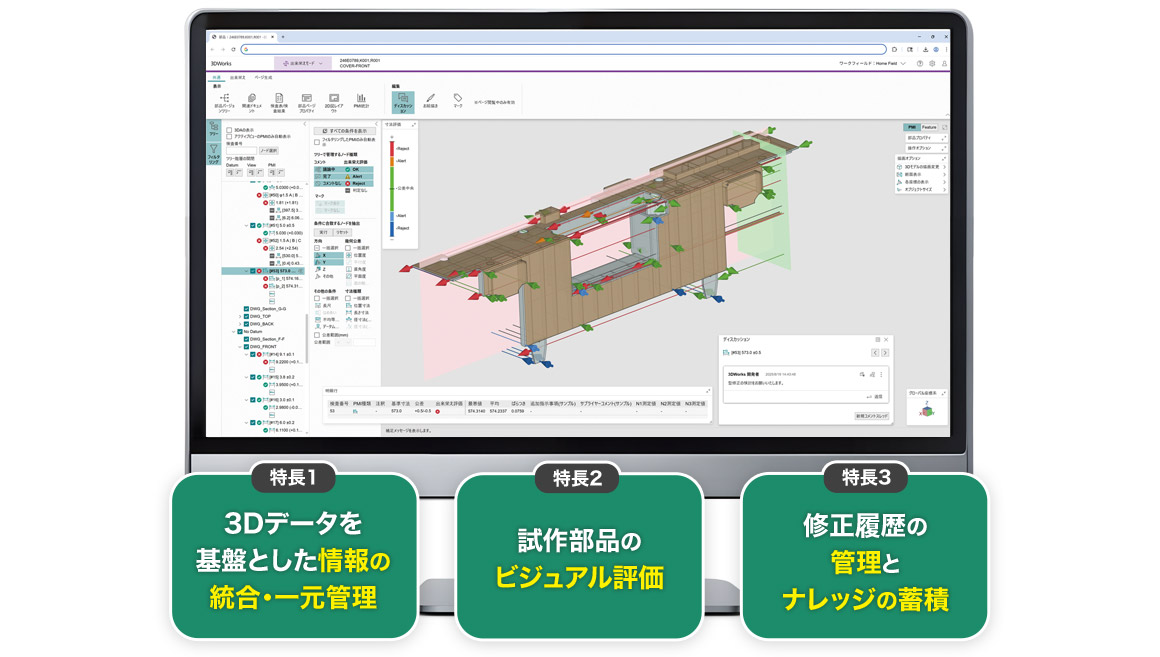
PMI付き3Dモデルを共通の情報基盤として活用することで、設計側が定めた寸法・公差などの要求を、製造・検査側へ伝えやすくなります。
検査表はExcel形式で自動生成され、計測・入力したデータを取り込むと、設計値との差分を3Dモデル上に矢印と色で表示します。複数の検査結果を同じ3Dモデル上で比較でき、コメントも残せるため、対面に頼らず部門間で認識をそろえられます。
検査結果や修正内容、コメントの履歴はデータとして一元管理され、過去の検査結果と修正内容を参照できます。属人化しがちだった判断根拠を技術資産として蓄積し、後続案件で活用できます。当社富士フイルムビジネスイノベーション自身のプロダクションプリンター開発でも、金型トライ回数を40%削減し、量産開始前までの開発期間を4か月短縮しました。